

Gorsel Kaynagi: The Hacker News
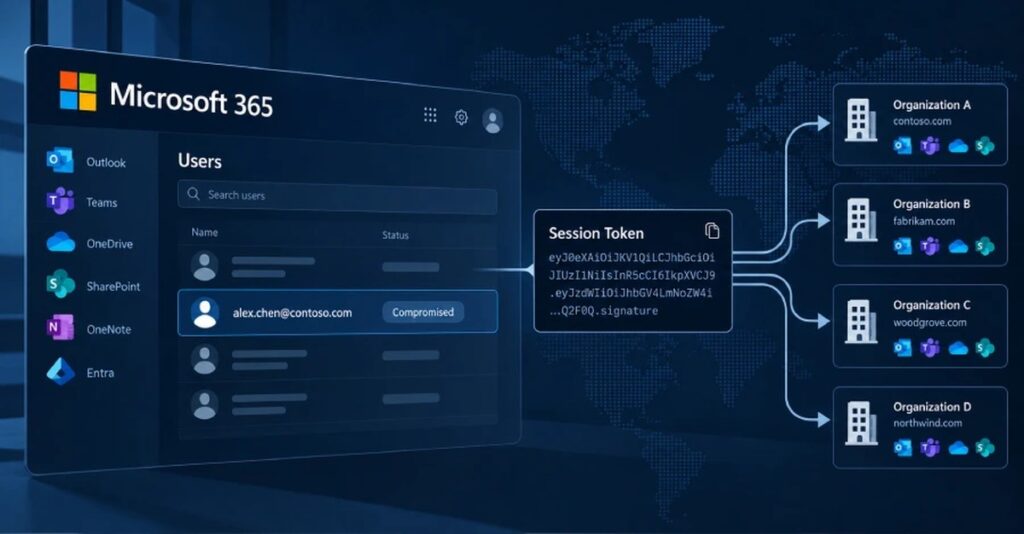
Siber güvenlik araştırmacıları, oturum açma oturumlarını yakalamak için ortadaki saldıranın (AitM) aktarımını kullanan ve sonra çalınan belirteçleri tekrar kullanarak 79 kuruluşta hesap açmaya çalışan bir Microsoft 365 kampanyasını ortaya çıkardı.
14 Temmuz ile 22 Eylül 2026 tarihleri arasında bu faaliyeti gözlemleyen Huntress, mağdur kuruluşlarda 200.000’den fazla giriş denemesinden 497 başarılı Microsoft 365 oturum açma olayı tespit ettiğini, saldıranların sonunda 97 hesabı tehlikeye attığını ve 48 sahte Entra cihazını kaydettiğini belirtti.

“Parola tahmin etmek yerine, saldıran mağdurlardan çalınan oturum açma belirteçlerini tekrar kullandı ve kampanya penceresinden geriye dönük 200.000’den fazla başarısız giriş denemesini 193.26.115[.]0/24 IP aralığına izdik,” dedi Huntress araştırmacıları Andrea Hatcher, Susannah Matt, Matt Poto ve Andrew Schwartz.
Saldırının, mağdurlar ile meşur Microsoft altyapısı arasında yer alarak girilen kimlik bilgilerini ve MFA kodlarını yakalayan ve bu bilgileri gerçek oturum açma sayfasına aktaran bir AitM oturum açma sayfası kullandığı tespit edildi.
Son hedef, oturum açma sürecinden sonra Microsoft tarafından verilen erişme belirtecini toplamak olduğundan, saldıranın MFA’ya ikinci kez takılmasına gerek kalmıyor. Oturum açma kanıtı belirteci sonrasında saldıran tarafından kendi cihazlarından dakikalar içinde tekrar kullanılarak Microsoft 365 hizmetlerine otomatik oturum açma denemeleri gerçekleştiriliyor.
Bu yaklaşım token püskürtme olarak kodlandı, çünkü saldıranın birçok çalınan belirteci birkaç kuruluşta, parola püskürtmeye benzer şekilde, ölçekli biçimde tekrar kullanmasını içeriyor.
Başarılı erişim elde ettikten sonra saldıranlar, yeni oturum açmalar için MFA zorlamalarını tamamlamak ve çalınan oturum belirtecinin süresi dolduğu veya mağdur tarafından iptal edildiği durumlarla başa çıkmak için kendi doğrulama uygulamlarını kalıcılık biçimi olarak eklemeye yöneldiler.
En az 19 organizasyonda, mağdurun mevcut MFA yöntemleri ilk girişten itibaren üç saat içinde kaldırılmış ve yeni bir yöntem kaydedilmiş. 21 Temmuz 2026’da gözlemlenen bir vakada, tehdit aktörleri oturum ele geçirilmesinden 51 dakikadan kısa bir süre sonra “iPhone 13” adlı yeni bir kimlik doğrulama uygulaması etkinleştirmiştir.
“İzinsiz cihazlar aynı amaca hizmet etmiştir,” araştırmacılar belirtti. “Tehdit aktörü, mağdur organizasyonların Microsoft dizinlerinde en az 48 sahte bilgisayar kaydetmiştir. Kaydedilmiş bir cihaz, saldırgana çalıntı oturumun tek başına göre daha kalıcı bir token talep etme yolu sağlayabilir ve biri silene kadar dizinde kalır.”
Ayrıca saldırganların, mağdurların gelen kutularında “.,” “sss,” “ss,” “iT,” “,.,” “……..,” “s” ve “d” gibi isimlerle, maaş, yatırım ve prim ile ilgili belirli anahtar kelimeleri içeren gelen e-postaları silen ya da RSS Beslemeleri ve Görüşme Geçmişi gibi belirsiz klasörlere taşıyan gizli e-posta kuralları kurduğu da görüldü.
Birleşmiş bir gelen kutusunda, e-posta kuralı tüm gelen mesajları okundu olarak işaretledi ve sildi. Gelen kutusu daha sonra Microsoft Entra ID Protection hesabı yüksek riskli olarak değerlendirene kadar yüzlerce harici alıcıya dışarıya spam göndermek için kullanıldı.
Huntress, tokenlerin sahte giriş sayfalarının ardındaki AitM yönlendirmeleri, cihaz kodu oltalama ve meşru bir giriş süreci sırasında sosyal mühendislik dahil olmak üzere birden fazla kaynaktan geldiğini söyledi.
Kampanya ilk olarak “193.26.115[.]221” Romanya IP adresinden gözlemlendi; VirusTotal’a göre bu adres AsyncRAT adlı bir uzak erişim truvası tarafından kullanılıyor. IP adresi, Alman hosting sağlayıcısı 1337 Services GmbH ile ilişkilendiriliyor.
GreyNoise’dan güncel veriler, hosting sağlayıcısıyla eşleşen 29 IP adresi listeliyor; bunların 10’u kötü niyetli, beşi ise şüpheli olarak işaretlendi. Dikkat çakan bir şekilde, varlık StarkRDP ve rdp[.]sh ile ilişkilendiriliyor; bu da ödemeli müşterilerin sanal sunucular kiralamasına olanak tanıyor.
StarkRDP ile rdp[.]sh’ye bağlı alan adları, Ocak 2025’te “Talent” kod adlı uluslararası kolluk operasyonunun bir parçası olarak Nulled, Cracked ve Sellix’in web siteleriyle birlikte kaldırıldı. Yazıldığı anda bu iki platform faaliyet gösteriyor; ilk platform artık exy[.]sh adıyla yeniden markalanmış durumda.
“StarkRDP her zaman yasalar çerçevesinde faaliyet göstermiştir ve bu iddia edilen suçların hiçbirine karışmamıştır; yasal süreç bunu teyit edecek,” dedi StarkRDP Telegram hesabı, 30 Ocak tarihli bir paylaşımda, bağımsız siber güvenlik gazetecisi Brian Krebs’e göre.
“Ele geçirilen tek şeyler [sic] web sunucumuz ve alan adımızdı. Ne yazık ki kimin yaptığı ve bununla ilgili kiminle görüşebileceğimiz kimse tarafından söylenemiyor. Bu nedenle, ‘StarkRDP’ bölümünü kapatmak için yakında farklı bir ad altında faaliyete başlayacağız.”
Token replay saldırısıyla saldırıya uğramış olabileceği düşünüilen kuruluşların oturumları iptal etmeleri ve parolları sıfırlamaları, Entra cihazlarını denetlemeleri, MFA yöntemlerini gözden geçirmeleri, beklenmedik gelen kutusu kurallarını veya yeni kurumsal uygulamaları kontrol etmeleri ve Koşullu Erişim politikalarıyla cihaz kodu iş akışını sınırlamaları öneriliyor.
“Koşullu Erişim Politikaları (CAP), uygun şekilde uygulandığı sürece MFA’nın kapatamadığı güvenlik açıklarının bir kısmını doldurabilir,” dedi Huntress araştırmacıları. “CAP kuran işletmeler, MFA’yı (veya engellemeyi) Koşulsuz Şekilde Tüm Kullanıcılar, Tüm Bulut Uygulamaları ve Tüm İstemci Uygulama türleri için zorunlu kılmalıdır.”
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.