

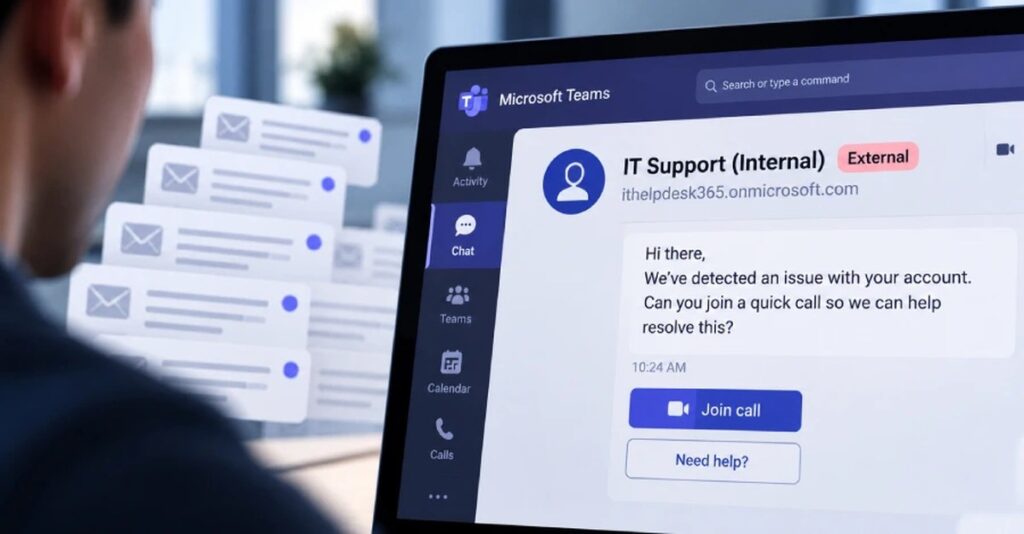
Görsel Kaynağı: The Hacker News
Siber güvenlik araştırmacıları, tehdit aktörlerinin Microsoft Teams‘ın dış sohbet oluşturma özelliğini alaylı kimlik sahtekârlığı yapmak veya kötü amaçlı yazılım iletmek için kullandığı, yüzlerce vakada ortaya çıkan bir “tekrarlayan sosyal mühendislik örüntüsü”ne dikkat çekiyor.
Bu olaylarda saldırgan davranışlarının tutarlı bir örüntüsü ortaya çıktı: aynı çöp kiracı (tenant) hesapları, aynı ‘IT Destek (İç)’ görünen adları, aynı uzaktan erişim araçları ve giderek artan biçimde aynı yük (payload) alanları kullanılıyor” diyor Arctic Wolf Labs, The Hacker News ile paylaştığı bir raporda.

Saldırılar, Teams’taki dış kullanıcı uyarılarını atlatmak için IT temalı görünen adları veya samimi gelen ilk adları düzenli biçimde kullanıyor. Bu mesajlar, yeni oluşturulan veya satın alınan Microsoft 365 kiracı hesapları üzerinden kurulmuş Teams kimliklerinden geliyor.
Siber güvenlik şirketinin soruşturduğu vakaların neredeyse %30–40’ında, Microsoft 365 kiracı hesabı oluşturulduğunda Microsoft tarafından otomatik olarak oluşturulan kalıcı bir yedek alan olan *.onmicrosoft[.]com alanının kullanımı söz konusu. Bu alanlar IT altyapısı gibi görünüp inandırıcılıklarını artırmak için kiracı adı olarak help desk- veya destek temalı bir kelime seçiyorlar –
- helpdeskteam365.onmicrosoft[.]com
- itendpoint365.onmicrosoft[.]com
- itcoreportal.onmicrosoft[.]com
- itadmin922.onmicrosoft[.]com
- corporateitservicellc.onmicrosoft[.]com
Önceden birçok vakada gözlemlendiği gibi, bu Teams oturumları, mağdurun posta kutusunun kısa sürede yüzlerce haber bülteni veya abonelik onayıyla doldurulduğu bir posta bombalaması saldırısıyla önceleniyor. Yaklaşım, acil durum sahte bir duygusu uyandırmayı amaçlıyor; Teams IT destek mesajı sorunu çözmeye yardımcı olmak üzere hemen ardından geliyor.
Arctic Wolf’un farklı vakalarda gözlemlediği bazı görünen adlar aşağıda listeleniyor –
- Help Desk
- IT Support
- HelpDesk Manager
- IT Service Desk – Liam / IT Service Desk (Liam)
- IT Service Desk – Matt / IT Service Desk – Scott
- IT Support – Christopher Thomas
- HelpDesk Supervisor
- Enterprise IT & Security (Internal)
- IT Tech Support Internal
- Business IT Solutions & Support (Internal)
- Maintenance Service
- IT-Representative
- IT/Help Desk
Son sürümlerde saldırganların, mesajlara ek meşruiyet kazandırmak için görüntülenen adlarına hedef kuruluşun alan adını veya şirket adını ekledikleri gözlemlendi.
Kaynak Görseli: The Hacker News
“Ayrıca kiracı oluşturma için ücretli üst düzey alan adlarına (TLD) yönelik yeni bir yöne yöneldiklerini gözlemledik,” dedi Arctic Wolf. “Son birkaç aydır bu tür dolandırıcılıklarda tespit ettiğimiz ücretli alan adlarının yaklaşık %50’si sahte kimliklerde .top TLD’yi, yaklaşık %40’ı standart bir .com alan adını ve beş yüzde biraz fazlası .com.pl, .com.vn ve .com.br gibi çok düzeyli alan adlarını kullandı.”
Etkinlik, STAC4749 ile uyumludur ve “.top” TLD altında IT temalı bulut alan adları oluşturma, hesapların gerçekçi görünmesini sağlamak için ikna edici çalışan kullanıcı adlarını kullanma geçmişine sahiptir. Sophos’a göre bu saldırılar Chaos ransomware’ın yayılmasına yol açtı.
Saldırılar özellikle dış erişimin etkin olduğu kuruluşları hedefler. Bu aynı zamanda Quick Assist, AnyDesk, ScreenConnect (ConnectWise), TeamViewer, Atera, Zoho Assist, NetSupport ve LogMeIn gibi meşruiyetli uzaktan izleme ve yönetim (RMM) araçları aracılığıyla mağdurları onlara klavye başında erişim sağlama konusunda kandırmayı içeren bir vishing öğesi barındırır.
Uzak erişim, keşif faaliyetlerinde bulunmak, GoGRPC arka kapısı gibi ek yükler iletmek, alan denetleyicilere yatay hareketi kolaylaştırmak ve yedeklilik için Level gibi ek RMM araçlarını yaymak, ardından hassas verileri dışarı aktarmak ve ransomware ikili dosyasını yerleştirmek için kötüye kullanılıyor.
“Olayların bir alt kümesinde saldırganlar Microsoft’un notlarını kullandı,” dedi Arctic Wolf. “S dangırganlar genellikle URL’yi Teams içine doğrudan yapıştırmaktan kaçınır; bu da Safe Links / ZAP taramasını tetikler. Bunun yerine uzak oturum sırasında kendileri payload’a giderler. Bu nedenle uç nokta ve kimlik telemetrisi, mesaj taramasının yanı kritik izleme yüzeyleridir.”
Siber güvenlik firmasının tespit ettiği bir olayda, tehdit aktörünün kullanıcıyı bir dosya indirmek ve ardından çalıştırmak için bir PowerShell komutu çalıştırması için yönlendirdiği belirtiliyor. PowerShell komutu, Microsoft Azure Blob Storage’dan bir MSI kurucusu indirmek üzere tasarlanmış.
Kurban kurucuyu çalıştırdığında, içinde gömülü bir Python yerleşik kodunu ayıklayıp çalıştırmaktan sorumlu bir PowerShell betiği başlatır. Arka kapı ardından, Bilinçli Dizin için tüm bilgisayar ve kullanıcı nesneleriyle ilgili LDAP sorguları yapan başka bir MSI işlemini çalıştırır ve ardından bilgileri harici bir sunucuya iletir.
“Harici Microsoft Teams sohbeti, bir yazılım açığından çok güvene dayandığı için etkili bir ilk erişim vektörü haline geldi,” dedi Arctic Wolf.
“İncelenen faaliyet boyunca, saldırganlar e-posta bombalaması, ikna edici IT desteği taklidi, yeni oluşturulan kiracılar ve alan adları ve hızlı sosyal mühendisliği birleştirerek kurbanları görkemli bir sohten uzak erişim, payload çalıştırma ve bazı durumlarda daha geniş ihlale yönlendirdi.”
Kıyamet Bilgisayar Virüsü
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.