

Görsel Kaynağı: The Hacker News
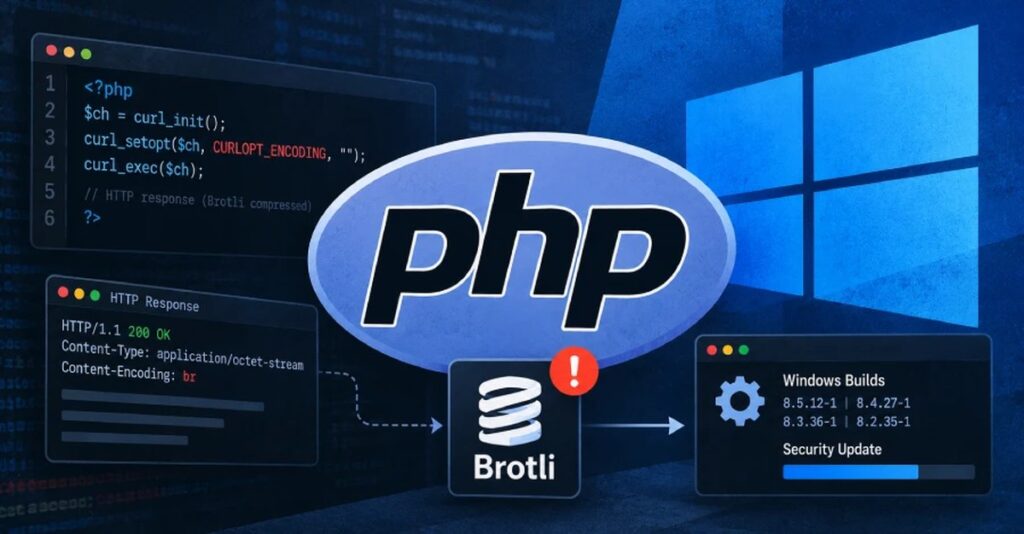
PHP, 8.2’den 8.5’e kadar olan sürümleri için resmi Windows paketlerini yeniden derledi ve bu paketlerde yer alan Brotli sıkıştırma kütüphanesindeki CVE-2026-111497 açığını kapattı. Açık, bir saldırganın belleği bozmasına ve potansiyel olarak kod çalıştırmasına olanak tanıyabilir.
PHP, açığın cURL eklentisi üzerinden ulaşılabileceğini söylüyor; bu eklenti HTTP yanıtlarını otomatik olarak sıkıştırmayı çözdüğünde tehlike ortaya çıkıyor. cURL bu özelliği varsayılan olarak kapalı tutar, ancak uygulamalar ve HTTP istemci kütüphaneleri bunu açabilir.

8.5.12-1, 8.4.27-1, 8.3.36-1 ve 8.2.35-1 numaralı yeniden derlenmiş paketler, iki PHP2Shell uzak kod çalıştırma açığını düzelten 21 Ekim yayınından beş gün sonra geliyor. Aynı PHP kaynak kodunu kullandıkları için o düzeltmeler yerinde kalıyor ve artık düzeltilmiş sürüm olan Brotli 1.2.1’i içeriyor.
PHP, her paketle birlikte bileşenlerin listesini içeren bir yazılım malzeme listesi (software bill of materials) yayımlıyor. Geçen haftanın x64 Non Thread Safe derlemelerinin dört sürümünün de bu listeleri, etkilenen sürümlerden biri olan Brotli 1.2.0’ı gösteriyor.
PHP, Windows kullanıcılarını yeni derlemeleri indirme sayfasından kurmaya çağırıyor. PHP sürümü kendisi değişmediği için php -v komutu önce ve sonra aynı numarayı gösterir. Dosya adındaki -1 örneği php-8.5.12-1-nts-Win32-vs17-x64.zip ve indirme sayfasında listelenen SHA-256 özeti, yeni derlemeyi tanımlar.
Otomatik sıkıştırma çözme, cURL’in sunucudan sıkıştırılmış bir yanıt istemesi ve onu açması anlamına gelir. PHP kodunda CURLOPT_ENCODING seçeneği bunu açar ve boş bir değer cURL’in desteklediği her biçimi kabul eder.
Guzzle, bir PHP HTTP istemci kütüphanesi, 7.16.1 sürümündeki ve 8.3.1 sürümündeki koduna göre, cURL üzerinden gönderdiği istekler için bu boş değeri varsayılan olarak ayarlar. Bu koda ve PHP’nin kendi açıklamasına dayanarak, Guzzle’ın varsayılan ayarlarını koruyan bir uygulama, geçen haftanın Windows derlemelerinde açığa ulaşma koşulunu karşılar. The Hacker News bunu bir Windows sisteminde test etmedi.
Bir saldırı, PHP uygulamasının iletişim kurduğu bir sunucudan gelen, özenle hazırlanmış bir sıkıştırılmış yanıt şeklinde gerçekleşir.
Google, hatayı CVSS 4.0 ölçeğinde 10 üzerinden 9,2 ile Kritik; Red Hat ise CVSS 3.1 ölçeğinde 10 üzerinden 8,1 ile Önemli olarak derecelendiriyor.
Imperva araştırmacıları, hatayı resmî bir Node.js sürümünde çalıştırmak için birkaç deneme yaptı. PHP’nin uyarısında herhangi bir saldırıdan söz edilmiyor. CISA’ın 23 Ekim tarihli değerlendirmesi sömürüme kaydetmedi ve hata, o günün güncellemesine kadar Bilinen Sömürülen Zafiyetler kataloğunda yer almadı.
Hata OpenAI araştırmacıları tarafından bulundu. Google, 21 Ekim’de ilk kez ortaya çıkarılır çıkarılmaz hatayı Brotli 1.2.1, 1.1.1 ve 1.0.10 sürümlerinde düzeltti. Kendi Brotli kopyasını taşıyan Node.js, Bun ve diğer yazılımlar da güncellemeler yayımladı.
PHP’nin uyarısı, henüz güncellenemeyen sistemler için herhangi bir geçici çözüm sunmuyor. OpenAI, güncelleme kurulana kadar HTTP istemcilerinde otomatik Brotli sıkıştırma geri almayı kapatmayı öneriyor ve Accept-Encoding başlığında br’yi, Brotli’nin adını kaldırmanın “tek başına bir sunucunun onu göndermesini engellemediğini” uyarıyor.
PHP kodunda bu öneri, CURLOPT_ENCODING’in ayarlanmaması anlamına gelir, çünkü cURL bu ayar olmadan yanıtları sıkıştırma almaz. Guzzle’da ise decode_content isteği seçeneğini false olarak ayarlamak gerekir; bu, tüm otomatik kodlamayı durdurur, böylece gzip yanıtları da sıkıştırılmış olarak ulaşır.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.