

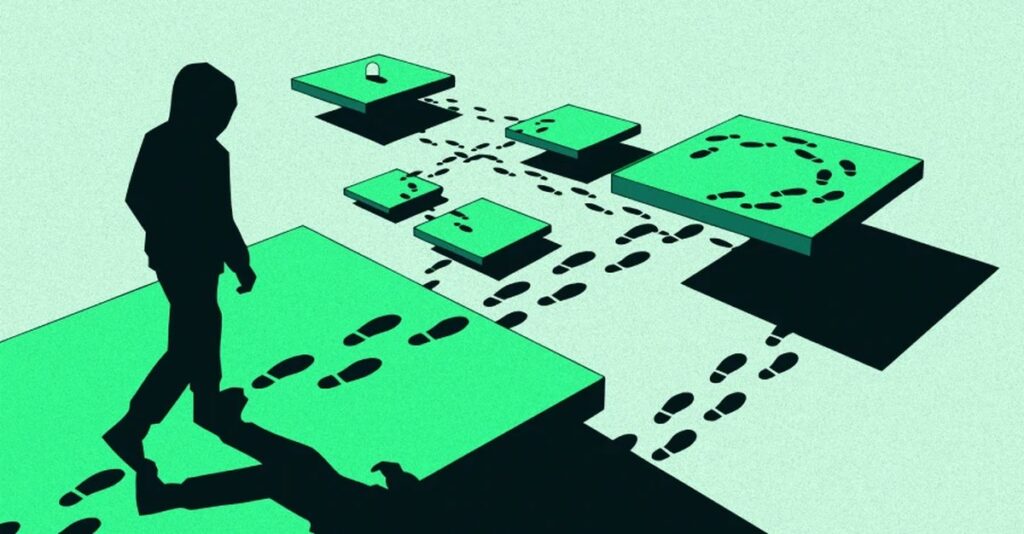
Görsel Kaynağı: The Hacker News
Her SOC biriken uyarı yığınıyla mücadele eder. Bu uyarıların çok azı bir saldırının nasıl başladığını veya nasıl geliştiğini açıklar. Ağ verileri, örneğin bir ağ algılama ve yanıt (NDR) platformundan elde edilenler, bireysel uyarıları tek bir zaman çizelgesinde birleştirir ve tüm olayları tek bir uyumlu görünümde bir araya getirebilen savunma sistemlerini besler.
SOC ekipleri genellikle bir sızmanın şeklini, ardışık küçük uyarılar üzerinden görür; bu uyarılar imza bilinen bir kötü amaçlı yazılım örneği (hash) eşleştiğinde, bir eşiğin giriş hatalarında olağandışı bir patlamayı işaretlediğinde veya bir uç nokta ajanı şüpheli bir faaliyeti tespit ettiğinde tetiklenir. SIEM kontrol paneli üzerinden incelendiğinde, bir saldırı genellikle ilgili veya örtüşen zaman damgalarına sahip ayrı ayrı olaylardan oluşmaya başlar.

Sun yapay zeka modern saldırıları hızlandırdı ve saldıranların keşif çalışmalarını otomatikleştirmelerini, hedefe yönelik zararlı yükler hazırlamalarını ve betikleri saniyeler içinde çalıştırmalarını sağladı. Ancak hız, gizlilik ihtiyacını ortadan kaldırmaz. Algılamadan kaçınmak için saldıranlar operasyonları bilinçli olarak uzatır, standart yönetici araçlarının içine gizlenir ve alarm arasındaki sakin aralıklarda çalışır.
Saldıranlar, bir eylem öncelikli yüksek güvenlik uyarısı üretmeden önce bir kurumsal ortamda günler veya haftalar geçirebilir. Bir uyarı sonunda ortaya çıktığında, bu mutlaka bir zayıflatmanın başlangıcını işaret etmez. Aksine, aslında çok daha uzun bir dizinin yalnızca bir olayı olabilir. Yalnızca tetikleyici olayı soruşturan analistler, sızmanın nasıl geliştiğini açıklayan zincirleme faaliyeti kaçırabilir.
Sessiz ilerlemenin anatomisi
Başlangıç erişimi ile yüksek ciddiyette bir uyarı arasında, saldıran faaliyeti sıradan işletme faaliyetlerinin içine karışabilir. Saldıranlar, güvenlik ekiplerinin operasyonel sınırlarını bilir ve bunlardan yararlanır; her DNS sorgusu, LDAP isteği, SMB bağlantısı veya kimlik doğrulama denemesi bir araştırmayı tetikleseydi, SOC kuyrukları hızla (daha da) yönetilemez hale gelirdi.
Uzmanlık techniquesi, bu gerçeği bilinçli olarak avantaj olarak kullanır.
Düşmanlar keşif faaliyetlerini saatler veya dağıtık kaynaklar üzerine yayabilir. Açıkça bir tarama başlatmak yerine, kullanıcıları, grupları ve sistemleri haritalamak için bir ihlal edilen hesabı kullanarak bir etki alanı denetleyicisine LDAP üzerinden makul bir hızda sorgu yapabilirler. Birkaç Kerberos hizmet biletı isteği, SOC’un görüş alanının oldukça dışında, çevrimışı kırılmaya uygun kimlik bilgileri sağlayabilir. Geçerli kimlik bilgileri ardından SMB veya RDP kapısını açar; yöneticilerin her gün güvendiği aynı hizmetler ve saldırgan ana bilgisayardan ana bilgisayara ilerler. Dosyalar bir iç sistem üzerinde toplanabilir ve sıkıştırılabilir. Sonra, o sistem düzenli aralıklarla HTTPS veya DNS üzerinden bir dış hedefe ulaşabilir; veri sızdırırken normal trafiğe benzer şekilde, zamanlamada tam yeterli çeşitlilikle.
Her adım, işletmenin zaten güvendigi bir şeyi ödünç alır.
Bireysel eylemler şüpheli görünmeyebilir; ancak anlamları çoğu zaman ilişkiler ve sıralamadan doğar. Örneğin, yalnızca bir kez yeni bir sistemle iletişim kuran bir bilgisayar sıradan olabilir. Birden fazla iç hizmeti sorgulayan, bir eşe kimlik doğrulayan, bir SMB oturumu kuran ve ardından bir dış hedefe bağlanan bir bilgisayar ise farklı bir soruşturma tablosu sunar. Faaliyet, zaman içinde değerlendirildiğinde daha anlamlı hale gelir.
Siloleşmiş araçlar bu tür bir işlemin yalnızca parçalarını gördüğünde, daha büyük resmi kaçırabilirler. Bağlam ancak faaliyetler ve sinyaller ağ gözlemi üzerinden birleştirilip korelasyonlandığında kolayca ortaya çıkar.
Ayrıca saldırganlar keşifi otomatikleştirmek ve daha hızlı ilerlemek için giderek daha fazla yapay zekâ kullanıyor. Savunmacılar aynı soruna yapay zekâ uygulamalı, ancak aramak için bir NDR’dan detaylı ağ kanıtına ihtiyaçları var.
Uyarılar arasındaki kanıtlar
SecOps ekipleri, düşman faaliyetini yakalamak için tespit eşiğini düşürmek ve analistleri daha fazla uyarıyla boğmak zorunda değil. Bunu yapmak zaten sürdürülemez olur. Bir SOC, her DNS sorgusunu, kimlik doğrulama isteğini veya bağlantıyı bir olaymış gibi araştıramaz. Ayrıca birçok ekip, bir uyarının verildiğini gösteren ancak onun ardındaki faaliyetin nasıl işlediğine dair seyrek ayrıntı sunan araçlarla çalışıyor.
Kör noktaların önüne geçmek için SOC ekipleri, bir uyarının, kesintinin veya bakmaları için bir sebep veren başka bir sinyalin ardından analistlerin geri dönüp neler olduğunu gözden geçirebilmesi için alttaki ağ telemetrisini koruyabilir.
Bunun için iki sistemin ne zaman trafiği değiş tokuş ettiği bilgisinden fazlası gerekir. Bir NDR platformundan protokol farkındalığına sahip ağ verileri, gerçekleşen etkileşimin türünü, kimin veya neyin katıldığını, ne zaman gerçekleştiğini ve bu ilişkinin zamanla nasıl evrildiğini gösterebilir.
Örneğin, bir iş istasyonu saat 14:14’te bir uç nokta uyarısı tetiklediğinde, uyarı analiste o anda uç noktada neler olduğunu gösterebilir. Bir NDR’den gelen ağ kanıtları zaman çizelgesini genişletebilir ve birkaç kritik soruyu yanıtlayabilir:
- İş istasyonu o gün daha önce alışılmadık bir etki alanını sorguladı mı?
- Başka bir sisteme kimlik doğrulama yaptı mı veya iç ortaklara SMB bağlantıları kurdu mı?
- Bu sistemler ek ana bilgisayarlara iletişim kurdu mu?
- İş istasyonu daha sonra harici bir hedefle şifreli bir oturum mu kurdu?
Bireysel her olay mükemmel derecede meşru açıklamalara sahip olabilir. Ancak yalnızca bir araya geldiklerinde bu dizilim farklı bir bağlam düzeyi sağlar.
Bir soruşturmacı için bu bağlam, uç nokta olayının izole bir sorun mu yoksa daha geniş bir ilerlemenin ayrı bir aşaması mı olduğunu belirlemeye yardımcı olur. Yapay zekâ destekli bir soruşturma için, NDR’den türetilen bağlam, her uyarıyı ayrı bir olay olarak ele almak yerine, ilgili etkinliği ana bilgisayarlarda, kullanıcılarda, protokollerde ve zaman içinde araştırmak için gereken kanıtları sağlar.
Bunun AI SOC için önemi
SOC’daki yapay zekâ bir soruşturmanın ekonomiklerini değiştirir. İnsan bir analist hangi sistemlerin, kullanıcıların, oturumların ve zaman dilimlerinin dikkate değer olduğuna karar vermek zorundayken, yapay zekâ destekli bir SOC aynı kanıt genişliği boyunca çok daha hızlı araştırabilir ve ilgili verileri saatler yerine dakikalar içinde tek bir görünümde birleştirebilir. İlişkilendirme ve analiz eşzamanlı olmayan şekilde gerçekleşebilir, analistlerin çok daha erken bir şekilde daha geniş bir veri kümesini gözden geçirmesine ve sorgulamasına olanak tanır. Yapay zekâ sentezi üstlendiğinde, örüntüleri belirleme süreci daha da hızlanır.
Saldırgan sabırlı olduğunda, eylemleri daha uzun süreler boyunca sistematik olarak zamanladığında, kanıtlar yüzlerce görünüşte sıradan işlemin içine yayılabilir. Bir insan analisti her bir kanıt parçasını makul ölçüde manuel olarak soruşturamayacağından, daha pratik yaklaşım bir NDR platformunda bağlamı belirleyen ve ilişkileri arayan otomatikleştirilmiş bir iş akışı oluşturmak, sonra analiste bir yargıya varabilmesi için kanıtları sunmaktır.
Sonuç, daha fazla sistem üzerinde, daha uzun bir süre boyunca daha fazla inceleme olur. Sağladığı yararlar şunlardır:
- Zaman tasarrufu: manuel işler önemli ölçüde azalır
- Daha net içgörü: binlerce veri noktası üzerinde arama yapan gelişmiş algoritmalar daha fazla bağlam ortaya çıkarabilir
- Daha iyi kararlar: analistler, uyarı parçalarını parçalara ayırmak yerine stratejik risk kararları vermeye odaklanabilir
Aynı süreç operasyonel konularda da yardımcı olabilir. Örneğin bir uygulama çöktüğünde, ağ telemetrisi hangi hizmetlerin iletişim kurduğunu, iletişimin nerede kesilmeye başladığını, hangi bağımlılıkların etkilendiğini ve olayın etrafında ne değiştiğini gösterecektir. Nedenin saldırgan olduğu ortaya çıkarsa, soruşturma zaten etkinliğin bir kaydına sahip olur.
Tekli uyarıların ötesinde
Uyarılar analistlere bir soruşturmaya başlama noktası sağlar. Ancak mutlaka olaydan önce ne olduğunu, sonrasında ne olduğunu, eşzamanlı olarak ne olduğunu ya da ortamdaki diğer etkinliğin ilgili olup olmadığını açıklamaz. İzole edildiğinde sıradan görünen konular, veri ilişkilendirildiğinde ve bağlam eklendiğinde oldukça farklı görünebilir.
Ağ telemetrisi, kritik bağlam inşası için gerekli olan çevreleyici kanıtı sağlar. NDR’den gelen protokole duyarlı veri, iletişimin uçlarının her ikisini de, dahil olan protokoller ve hizmetleri, bu etkileşimler için zaman damgaları ve etkileşimlerin zamanla nasıl değiştiğini dahil ederek ağ etkileşimlerinin ayrıntılarını korur. Yüksek öncelikli bir uyarıyı yönlendirirken otomatikleştirilmiş soruşturma iş akışlarına daha geniş bir kanıt tabanı sunar.
Kullanıma açık kanıtlar sayesinde, yapay zekâ ajanları zaman içindeki etkinlikleri ilişkilendirebilir, sistemler arasındaki iletişimi birbirine bağlayabilir ve ayrı ayrı masum görünen olaylar olarak kalmaya meyveli sıralamaları ortaya çıkarabilir. Farklı iletişimler ve sırlamalar üzerinde bağlam uygulama yeteneği, SOC ekiplerinin en riskli etkinliği bulmasını sağlar. Bu kanıtlar olmadan, bireysel uyarılar ve sırlamalar masum görünen biçimde devam edebilir. Saldırganlar fırsatı zaten tespit etti; şimdi savunmacıların aynı ilkeleri uygulayıp geriden kalmaması zamanı.
Corelight Hakkında:
Yapay zekâ tabanlı SOC’niz, arkasındaki verinin ne kadar etkili olduğ kadar etkilidir. Corelight ağ algılama ve yanıt (NDR), açık, şeffaf ve açıklanabilir veri sağlar—kaçınan tehditleri algılamaya, triyaj süresini kısaltmaya ve SOC genelinde ajan tabanlı yapay zekâyı etkinleştirmeye yardımcı olur. Corelight’ın yapılandırılmış ağ kanıtları, protokol düzeyinde bağlamı koruyarak araştırma ve yapay zekâ için daha kapsamlı bir veri kümesi üretir. Analistler ve yapay zekâ kanıtlardan, yalnızca izole uyarılar veya meta verilerden mantık yürütebildiğinde, bulguları doğrulayabilir, etkinlikleri yeniden inşa edebilir ve daha güvenilir sonuçlara ulaşabilir. Corelight hakkında daha fazla bilgi edinmek için https://corelight.com/cp/elitedefense adresini ziyaret edin.
Bu Gelişmeyi Toplulukta Değerlendirin
Haber hakkındaki düşüncelerinizi, donanım deneyimlerinizi ve teknik sorularınızı topluluk üyeleriyle anlık olarak tartışın.
Bu gelişme hakkında düşüncelerinizi, donanım deneyimlerinizi veya sorularınızı Topluluk Forumumuzda paylaşın.
Foruma Katıl & Yanıtla ➔























Söz sizde.
Deneyiminizi, sorularınızı ve katkılarınızı paylaşın. E-posta adresiniz yayımlanmaz.